
繁

- 简
- 繁
- En


韓國銀行受網絡攻擊被指來自廣東 北京稱一貫反對並依法打擊黑客活動
即時兩岸
發佈: 2026-10-08 17:02
撰文: 無綫新聞


韓國多間銀行近日受網絡攻擊,美國有資訊安全公司的報告指,黑客可能是一名26歲、居於中國廣東省的人,使用中國及美國AI工具犯案。中方表示,一貫反對並依法打擊黑客活動。
韓國新韓銀行、韓亞銀行在內多間銀行上月底起受網絡攻擊,數以萬計客戶個人資料外洩,當局下令徹查。
美國資訊安全公司CROWDSTRIKE周三發表報告,指發現黑客有關資料。報告指出,黑客使用近期發布中國開發的開源滲透測試,AI代理工具ARTEX,結合美國ANTHROPIC旗下CLAUDE等大型語言模型。
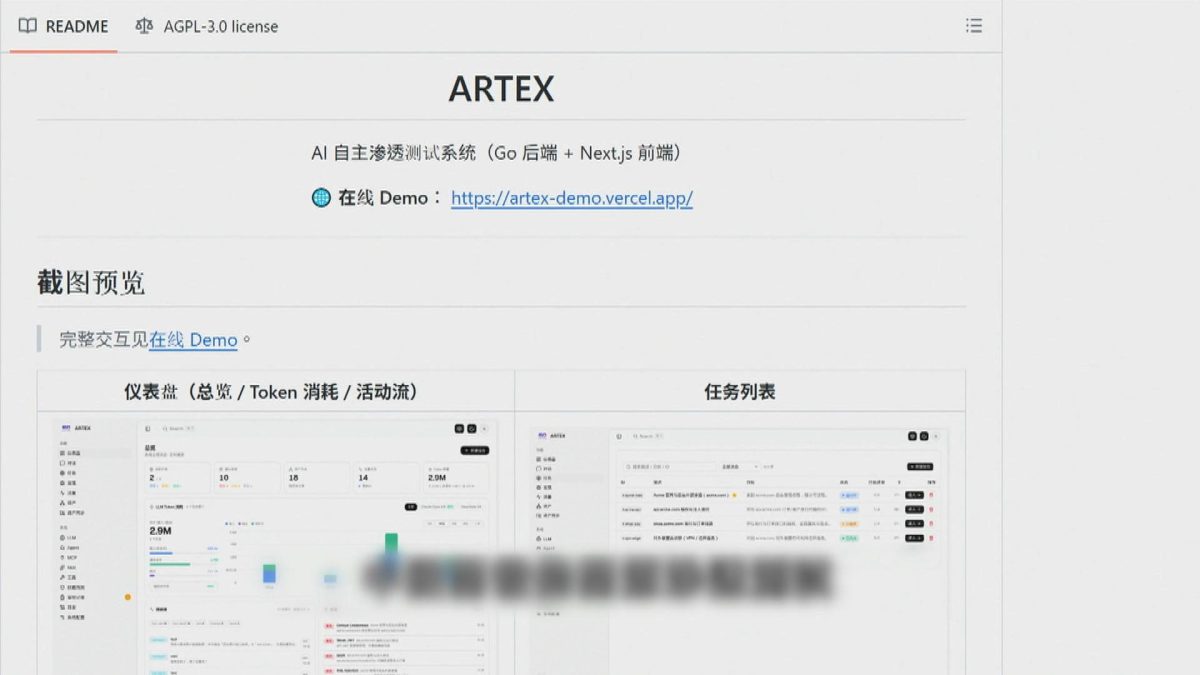
報告又指,在網絡攻擊行動中觀察到中文指令,黑客還詢問CLAUDE可兜售韓國外洩資訊的地點,因此相信疑犯是講中文的人士,且有財務動機。
該黑客還要求CLAUDE寫一份資訊安全研究員的履歷,資料包括社交平台帳號、年齡、學歷,以及位於廣東省茂名市的地點,相信是其資料。並推斷或是一名26歲,廣東省人士。
雖然韓國當局仍在調查,AI是否實際參與其中,但有分析指,AI正改變網絡攻擊的方式,或被用於自動化部分攻擊流程,降低網絡攻擊所需時間和成本,進一步增加網絡安全挑戰。
在北京,外交部被問到對事件的回應。
外交部發言人毛寧說:「我不了解你提到的具體情況。作為原則,中方一貫反對並依法打擊黑客活動,我們更反對出於政治目的,散布虛假訊息。」
發言人又呼籲國際社會加強合作與對話,制定新的國際規則,共同維護網絡安全。
更多新聞
朝鮮證實周六清晨試射 引入人工智能技術中程戰略導彈
即時國際2026-10-04

影片
韓國軍方表示朝鮮清晨向東部海域射彈道導彈 美軍指未構成即時威脅
即時國際2026-10-03
影片
韓國提議與朝鮮見面溝通軍事分界線分歧 朝方指任何時候不會與韓方打交道
即時國際2026-10-03
韓國評估金正恩體重逾140公斤 患心血管病風險偏高
即時國際2026-10-01
影片
鯊魚游進釜山人工水道被困近兩周 當局設法解困
即時國際2026-09-30
影片
在韓出生大熊貓雙胞胎「睿寶」及「輝寶」12月送回中國
即時國際2026-09-30
朝鮮否認邊境埋地雷炸傷韓國士兵 批韓方借事件挑釁將要承擔責任
即時國際2026-09-30
韓國指朝鮮地雷炸傷三名韓國士兵 並發現新地雷
即時國際2026-09-29
熱門新聞


條款及細則
條款及細則
隨時隨地觀看新聞,立即下載


Copyright 2026 TVB Limited